- 社区热度
- 782 Stars
- GitHub 收藏
- 最近活跃
- 2026/8/14
- 近 30 天还在更新
- 授权协议
- NOASSERTION
- 需自行阅读条款
为什么值得关注
不是看 Star 排名,而是看它解决了什么问题、实际有没有用,以及方法为什么值得关注。
解决的问题
系统直击企业基础设施运维中模型不可信、审批流被绕过以及故障恢复缺乏真实证据链的痛点。
实际价值
提供从风险发现、取证、诊断、受控变直到恢复验证的完整可审计闭环,具备较强的工程落地性。
创新 / 差异化
引入 Plugin-first 架构与领域 Skill 路由机制,将大模型的推理能力与确定的执行边界和恢复合同严格解耦。
扩展潜力
通过标准化的插件清单、类型化动作和契约测试,使各个基础设施团队能够独立交付运维能力而无需修改核心代码。
为什么是现在
正值企业加速落地云原生运维与大模型辅助排障但对其安全边界高度警惕的演进阶段。
社区活跃度
近 90 天新增 5 个 Issue、0 个 PR;窗口内抽取的 Issue/PR 样本中有 5 位 Issue 发起者、0 位 PR 贡献者,并发布 0 个版本。
维护者响应
窗口内 5 个 Issue 样本关闭率 0%,0 个 PR 样本合并率 —。维护者评论样本仅覆盖该 Issue 样本的 100%,不足以可靠判断首次响应率与响应速度。
核心亮点
- 全链路闭环运维:整合风险发现、证据采集、根因诊断、受控变更与恢复验证,形成可审计闭环。
- 多资源域 Agent 与插件扩展:提供针对 K8s、数据库、VM、存储等资源的 Domain Agent,支持通过 Manifest、Provider 与 Skill 独立扩展。
- 严格的安全门禁与审批链:禁止任意命令注入,变更必须经由类型化动作(Typed Action)、爆炸半径评估和人工审批。
快速开始
安装方式、上手难度、开始步骤。
装在哪
自托管(装在自己服务器)
难不难
中等,需要一点配置
- 01准备 Python 虚拟环境并激活:python3 -m venv .venv && source .venv/bin/activate
- 02安装后端依赖包:python -m pip install -r requirements.txt
- 03运行后端测试套件验证内核配置:python -m pytest tests
- 04启动本地后端栈服务:python scripts/runlocalstack.py --host 127.0.0.1 --api-port 8080
- 05进入前端目录,安装依赖并启动前端开发服务:cd frontend/modern && npm ci && npm run dev
更适合谁
- 希望数据放在自己服务器上的团队
- 想在本机直接跑起来试用的开发者
- 习惯用 Docker 部署的人
更多介绍
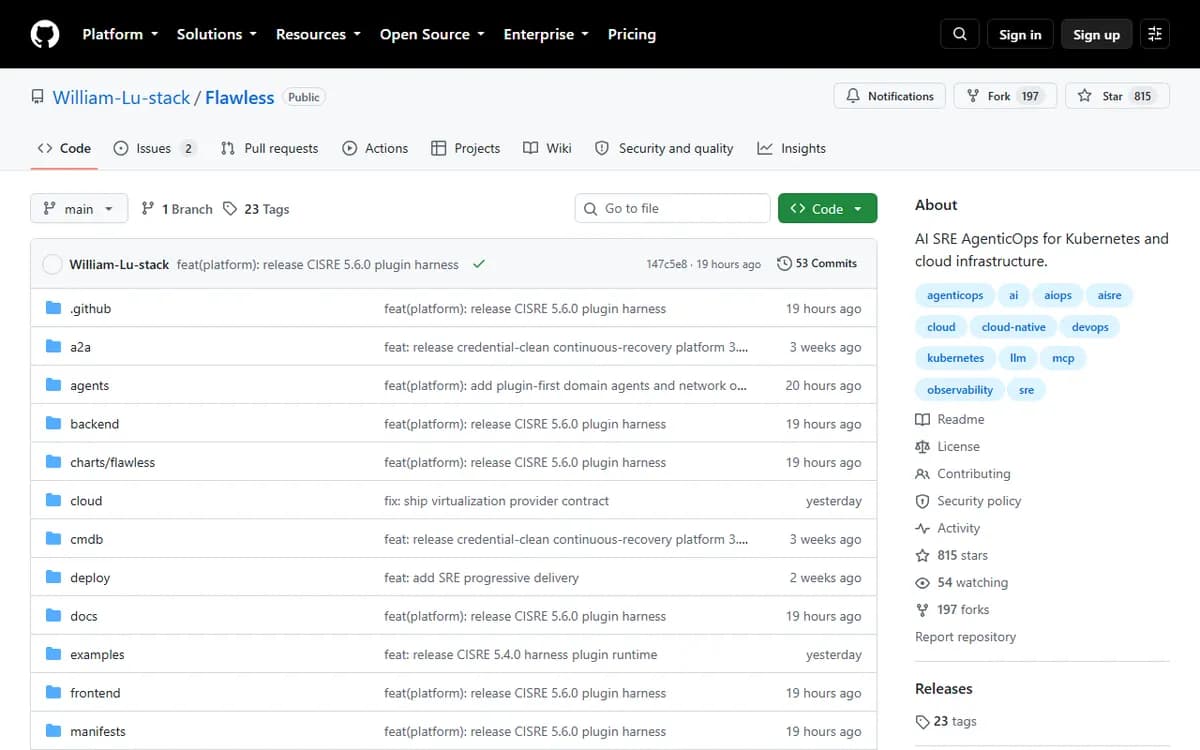
CISRE(Cloud Infrastructure Site Reliability Engine)是一个聚焦 Kubernetes 及云基础设施的企业级 Agentic SRE 运维平台。系统将风险巡检、现场取证、根因诊断、Skill 路由、变更审批、受控执行和恢复验证整合为单一的可审计闭环,解决传统 AI 运维中“无法确保变更安全”与“模型声称成功但故障未修复”的问题。
平台架构基于“Everything is a Plugin”原则和 Harness 编排体系。各领域(如 Kubernetes、数据库、虚拟机、存储、网络等)通过独立 Domain Agent、只读 Provider、领域 Skill 与类型化动作执行器接入,在不修改平台核心逻辑的前提下扩充运维能力。模型仅负责推理与规划,真实变更操作必须经由类型化动作映射与逐项人工审批。
在安全性与可靠性方面,CISRE 规定外置插件不可获取高危写权限或注入任意 Shell/SQL 指令。系统通过 Event Journal 追加日志、分布式租约与事件溯源确保可追溯性,Agent Trace 亦会剔除敏感凭据与私有思维链,全面满足企业级安全运维标准。
信息来源
每条信息都标注了状态与出处,可展开查看。
11 条 · 展开
信息来源
每条信息都标注了状态与出处,可展开查看。
capability tags
已核验automation、monitoring、testing、security
来源: admin_cms · cms editor · 2026/8/15
许可证
已核验NOASSERTION
来源: GitHub 官方接口 · license.spdx_id=NOASSERTION · 2026/9/12
needs api key
已核验是
来源: admin_cms · cms editor · 2026/8/15
一句话用途
已核验{"en":"An enterprise Agentic SRE platform for Kubernetes and cloud infrastructure that automates fault discovery, evidence gathering, diagnosis, controlled execution, and recovery verification.","zh":"面向 Kubernetes 与云基础设施的企业级 Agentic SRE 运维平台,贯穿风险发现、取证诊断、受控变更与恢复验证全闭环。"}
来源: admin_cms · cms editor · 2026/8/15
平台
已核验linux、macos、windows、browser
来源: admin_cms · cms editor · 2026/8/15
分类线索
根据材料推断ai-apps
来源: 项目说明文档 · hint=ai-apps · 2026/8/15
product forms
已核验web
来源: admin_cms · cms editor · 2026/8/15
role tags
已核验devops、backend、security
来源: admin_cms · cms editor · 2026/8/15
supports docker
已核验是
来源: 仓库文件 · dockerfile=true; compose=true · 2026/9/12
supports local
已核验是
来源: admin_cms · cms editor · 2026/8/15
supports self host
已核验是
来源: admin_cms · cms editor · 2026/8/15
相关项目
根据分类、能力和适用角色匹配的其他已核验项目。
OpenSandbox
为 AI Agent 和代码执行场景提供 Docker/Kubernetes 隔离运行环境、SDK、CLI 与 MCP 接口的开源沙箱平台。
terraform
Terraform 是一款基础设施即代码工具,通过声明式配置文件管理云资源与本地服务的生命周期。
oneuptime
把可用性监控、告警值班、事故响应、状态页、日志、指标和链路追踪放在一起的开源可观测平台。
kftray
面向 Kubernetes 的桌面端/TUI 端口转发工具,可在 Pod 变化或网络恢复后自动重连,并集中管理多条 TCP/UDP 转发。
Nova-Server
一个用于 Linux VPS 的自托管抗审查代理服务器管理面板,支持 Xray-core、sing-box、Hysteria2 及 AmneziaWG 等多种协议。
prometheus
按固定间隔采集目标指标、使用 PromQL 查询和规则计算,并在条件满足时触发告警的监控系统。